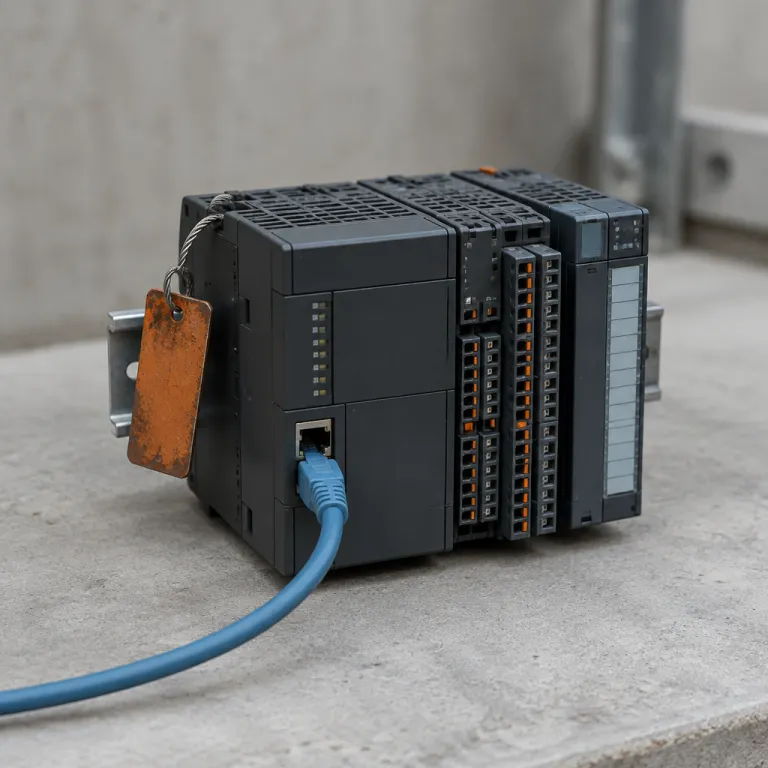
Pourquoi l’inventaire des actifs OT devient un sujet NIS2 pour le tertiaire
Dans un parc tertiaire, l’inventaire des actifs OT reste souvent une zone blanche. Pourtant, la directive NIS et son évolution vers la conformité NIS2 imposent aux entités essentielles de maîtriser leurs systèmes techniques et leurs risques de cybersécurité. Pour un responsable maintenance, cela signifie que la gestion des équipements de GTB, de sûreté et des objets connectés n’est plus seulement une affaire de confort ou d’énergie.
Les actifs OT regroupent les automates CVC, les contrôleurs de GTB, les systèmes de contrôle d’accès, les caméras IP, les dispositifs IoT et les passerelles BACnet/IP qui pilotent le bâtiment connecté. Ces systèmes industriels appliqués au tertiaire sont devenus des infrastructures critiques à part entière, car une panne ou une attaque peut bloquer des services, exposer des données ou générer des pertes de plusieurs millions d’euros. La cybersécurité de ces systèmes de gestion ne peut plus être déléguée uniquement à l’IT, car la responsabilité opérationnelle reste dans le périmètre du facility management.
Un inventaire des actifs OT dans un smart building vise d’abord à identifier tous les équipements connectés au réseau, y compris les plus anciens. On parle autant de sécurité physique et de physique sûreté que de sécurité cyber, car les vulnérabilités techniques d’un automate peuvent ouvrir une brèche vers des zones critiques. Sans cette vision globale des systèmes de contrôle et des objets connectés, la gestion des risques reste théorique et la conformité NIS devient difficile à démontrer en cas d’audit.
Ce que recouvre réellement un inventaire des actifs OT en bâtiment tertiaire
Dans un immeuble de bureaux, les actifs OT ne se limitent pas à la GTB visible sur l’écran du poste de supervision. L’inventaire des actifs doit couvrir les automates CVC, les contrôleurs d’éclairage, les passerelles de communication, les dispositifs IoT de comptage et tous les systèmes de contrôle d’accès ou de vidéosurveillance IP. Chaque équipement physique relié au réseau, qu’il soit en local technique, en faux plafond ou dans une armoire électrique, doit être considéré comme un actif critique potentiel.
Contrairement à l’IT classique, ces systèmes industriels ont un cycle de vie long, parfois supérieur à vingt ans, avec des firmwares rarement mis à jour et peu documentés. Les lots techniques successifs ont souvent installé des équipements sans homogénéiser la gestion des données, ce qui complique la convergence entre OT et IT. C’est précisément ce morcellement qui crée des vulnérabilités, car un automate oublié dans un sous-sol peut devenir le point d’entrée d’une attaque cyber sur l’ensemble du réseau.
Pour un responsable maintenance, l’enjeu est de relier chaque actif OT à un lot technique, à un contrat de maintenance et à un responsable clairement identifié. Les informations minimales à collecter pour chaque équipement incluent l’adresse IP, l’adresse MAC, la version de firmware, le port réseau utilisé et la date de mise en service. Ce socle de données facilite ensuite la gestion des risques, la réponse aux incidents et la mise en conformité avec la directive NIS, mais aussi avec d’autres textes comme le décret BACS, accessible via l’analyse détaillée de la conformité des systèmes de pilotage énergétique.
Pourquoi l’inventaire OT est différent d’un inventaire IT classique
Un inventaire IT repose souvent sur des outils de scan réseau et des procédures bien établies avec la DSI. Dans un bâtiment connecté, l’inventaire des actifs OT se heurte à des contraintes physiques, à des armoires verrouillées et à des plans de câblage parfois incomplets. Les systèmes de gestion technique ont été installés par des intégrateurs différents, avec des logiques de nommage et de documentation très variables.
Les équipements OT sont souvent intégrés dans des systèmes de contrôle critiques, comme la sûreté incendie, la sécurité physique ou la vidéosurveillance, ce qui limite les possibilités de tests intrusifs. Un scan réseau mal paramétré peut perturber des automates ou des dispositifs IoT sensibles, d’où la nécessité d’une approche progressive et coordonnée avec les mainteneurs. La gestion des risques doit donc combiner la connaissance terrain des équipes de maintenance et l’expertise en matière de cybersécurité de l’IT ou d’un prestataire spécialisé.
Autre différence majeure, les systèmes industriels de GTB ou de contrôle d’accès sont rarement renouvelés au même rythme que les postes bureautiques. On trouve encore des contrôleurs anciens, parfois hors support, qui restent pourtant connectés au réseau de l’entreprise. Ces actifs techniques deviennent des points faibles dans une stratégie de type Zero Trust, car ils ne supportent pas toujours les mécanismes modernes de contrôle d’accès ou de chiffrement, y compris pour des solutions comme le contrôle d’accès biométrique encadré par la CNIL, détaillé dans l’analyse sur le contrôle d’accès biométrique au bureau.
Méthode pragmatique : par où commencer l’inventaire quand rien n’existe
Quand aucun inventaire des actifs OT n’existe, la première étape consiste à rassembler les plans de câblage et les schémas de réseau disponibles. Ces documents, même incomplets, donnent une première cartographie des systèmes de gestion, des baies techniques et des liaisons entre les locaux techniques et les étages. Il est utile de croiser ces informations avec les contrats de maintenance et les rapports d’intervention pour identifier les principaux lots techniques et leurs équipements associés.
Sur le terrain, la visite systématique des locaux techniques permet de repérer les automates, les passerelles, les switchs dédiés OT et les objets connectés installés au fil des projets. Chaque actif doit être photographié, référencé et relié à un port réseau ou à un segment de réseau clairement identifié. Le recours à un scan réseau doit venir en dernier recours, une fois que les systèmes critiques ont été identifiés et que les risques d’interruption de service ont été évalués avec les mainteneurs.
Pour chaque équipement, il est recommandé de collecter un minimum de données techniques et organisationnelles. L’adresse IP, l’adresse MAC, la version de firmware, le type de protocole utilisé et le lot technique responsable constituent un socle indispensable. Cette approche structurée facilite ensuite la convergence entre OT et IT, la détection des vulnérabilités et la préparation d’une réponse aux incidents alignée avec les exigences de la directive NIS et de la conformité NIS2.
Structurer et maintenir la base d’actifs OT dans la durée
Un inventaire des actifs OT n’a de valeur que s’il reste vivant et exploitable par les équipes de maintenance. La base d’actifs doit être intégrée dans la GMAO ou dans un outil de gestion des services, avec des fiches par équipement et des liens vers les contrats de maintenance. Chaque mise en service, remplacement ou mise à jour de firmware doit déclencher une mise à jour systématique des données.
Pour rester aligné avec les exigences de la directive NIS, il est pertinent de structurer la base selon un modèle de type modèle Purdue, en séparant clairement les niveaux de réseau. Cette structuration facilite l’analyse des risques, la mise en œuvre de principes Zero Trust et la priorisation des actions de cybersécurité sur les segments les plus critiques. Elle permet aussi de mieux gérer la chaîne d’approvisionnement, en identifiant les fournisseurs et intégrateurs associés à chaque lot technique.
La fréquence de revue de la base d’actifs doit être définie clairement, par exemple lors des revues annuelles de gestion des risques ou des audits de sécurité physique et de sûreté. L’intégration avec les systèmes de gestion technique du bâtiment et les outils de supervision GTB, comme ceux décrits dans l’analyse sur la GTB connectée et la remontée des bonnes données, permet d’automatiser une partie du suivi. Cette discipline de mise à jour continue renforce la capacité de réponse aux incidents et la résilience globale des infrastructures critiques du parc tertiaire.
Articuler inventaire OT, cybersécurité et conformité NIS2 au niveau du facility management
Pour un facility manager, l’inventaire des actifs OT devient le socle d’un dialogue structuré avec la DSI et les responsables cybersécurité. Les données collectées sur les systèmes de contrôle, les dispositifs IoT et les objets connectés permettent de qualifier les risques et de prioriser les actions de sécurisation. Cette approche renforce la convergence entre les enjeux de sécurité physique, de sûreté et de sécurité cyber dans les bâtiments tertiaires.
La conformité NIS2 ne se résume pas à des mesures techniques, mais impose une gouvernance claire de la gestion des risques et de la réponse aux incidents. En disposant d’un inventaire fiable, le responsable maintenance peut documenter les infrastructures critiques, démontrer les mesures de contrôle mises en place et participer activement aux exercices de gestion de crise. Cette capacité à parler le même langage que les équipes cyber renforce la crédibilité du facility management en matière de cybersécurité des bâtiments connectés.
À terme, un inventaire bien structuré permet aussi d’optimiser les investissements et d’éviter des dépenses inutiles de plusieurs millions d’euros sur des renouvellements mal ciblés. En identifiant les vulnérabilités les plus critiques et les actifs les plus exposés, les budgets peuvent être orientés vers les segments de réseau et les systèmes industriels qui apportent le meilleur retour en matière de sécurité. Le facility manager devient alors un acteur clé de la stratégie globale de protection des bâtiments, de leurs services et de leurs occupants.
FAQ : inventaire des actifs OT et conformité NIS2 pour un parc tertiaire
Quels sont les premiers systèmes OT à inventorier dans un immeuble tertiaire ?
Les premiers systèmes OT à inventorier sont ceux qui ont un impact direct sur la continuité d’activité et la sécurité des occupants. Il s’agit notamment de la GTB, des automates CVC, des systèmes de contrôle d’accès, de la vidéosurveillance IP et des dispositifs IoT liés à la sûreté ou à l’énergie. Ces actifs constituent le cœur des infrastructures critiques et doivent être cartographiés en priorité.
Comment limiter les risques lors d’un scan réseau des équipements OT ?
Pour limiter les risques, il faut d’abord identifier les systèmes les plus sensibles et coordonner les tests avec les mainteneurs et la DSI. Le scan doit être réalisé en dehors des périodes critiques, avec des paramètres adaptés aux automates et aux équipements industriels. Une approche progressive, en commençant par des segments de réseau non critiques, permet de sécuriser la démarche.
Faut-il intégrer l’inventaire OT dans la GMAO existante ?
Intégrer l’inventaire OT dans la GMAO existante est fortement recommandé pour garantir sa mise à jour dans la durée. Chaque actif OT peut être géré comme un équipement technique, avec des fiches, des historiques d’intervention et des liens vers les contrats de maintenance. Cette intégration facilite aussi la coordination entre maintenance, exploitation et cybersécurité.
Quel lien entre inventaire OT et conformité à la directive NIS2 ?
L’inventaire OT fournit la base factuelle nécessaire pour démontrer la maîtrise de la surface d’attaque exigée par la directive NIS2. Sans liste d’actifs, il est impossible de prouver la gestion des risques, la mise en œuvre de mesures de sécurité ou la capacité de réponse aux incidents. Un inventaire structuré devient donc un élément clé des audits de conformité NIS.
Comment prioriser les actions de cybersécurité après l’inventaire des actifs OT ?
Après l’inventaire, la priorisation repose sur la criticité des systèmes, leur exposition réseau et les vulnérabilités connues. Les actions doivent d’abord cibler les équipements connectés à des segments ouverts ou interconnectés avec l’IT, puis les systèmes industriels les plus anciens ou non maintenus. Cette approche graduée permet d’optimiser les ressources et de renforcer rapidement la sécurité globale du bâtiment connecté.